Professional Services · Berufsbild

Cyber Security — wer Risiken kennt, schützt Wertschöpfung.

Als Cyber Security Expert schützen Sie Unternehmen vor digitalen Bedrohungen — Sie etablieren ISMS-Strukturen, führen Penetration Tests durch, betreiben SOCs, koordinieren Incident Response und sichern Compliance mit NIS2, DORA und DSGVO. Eine der gefragtesten und gleichzeitig kritischsten Rollen in der gesamten IT — mit explodierender Marktnachfrage durch zunehmende Cyber-Angriffe und immer schärfere Regulatorik.

Termin vereinbaren →
⭐ Seit 2017 🎯 38.000+ Profile ⚡ Ø 47 Tage
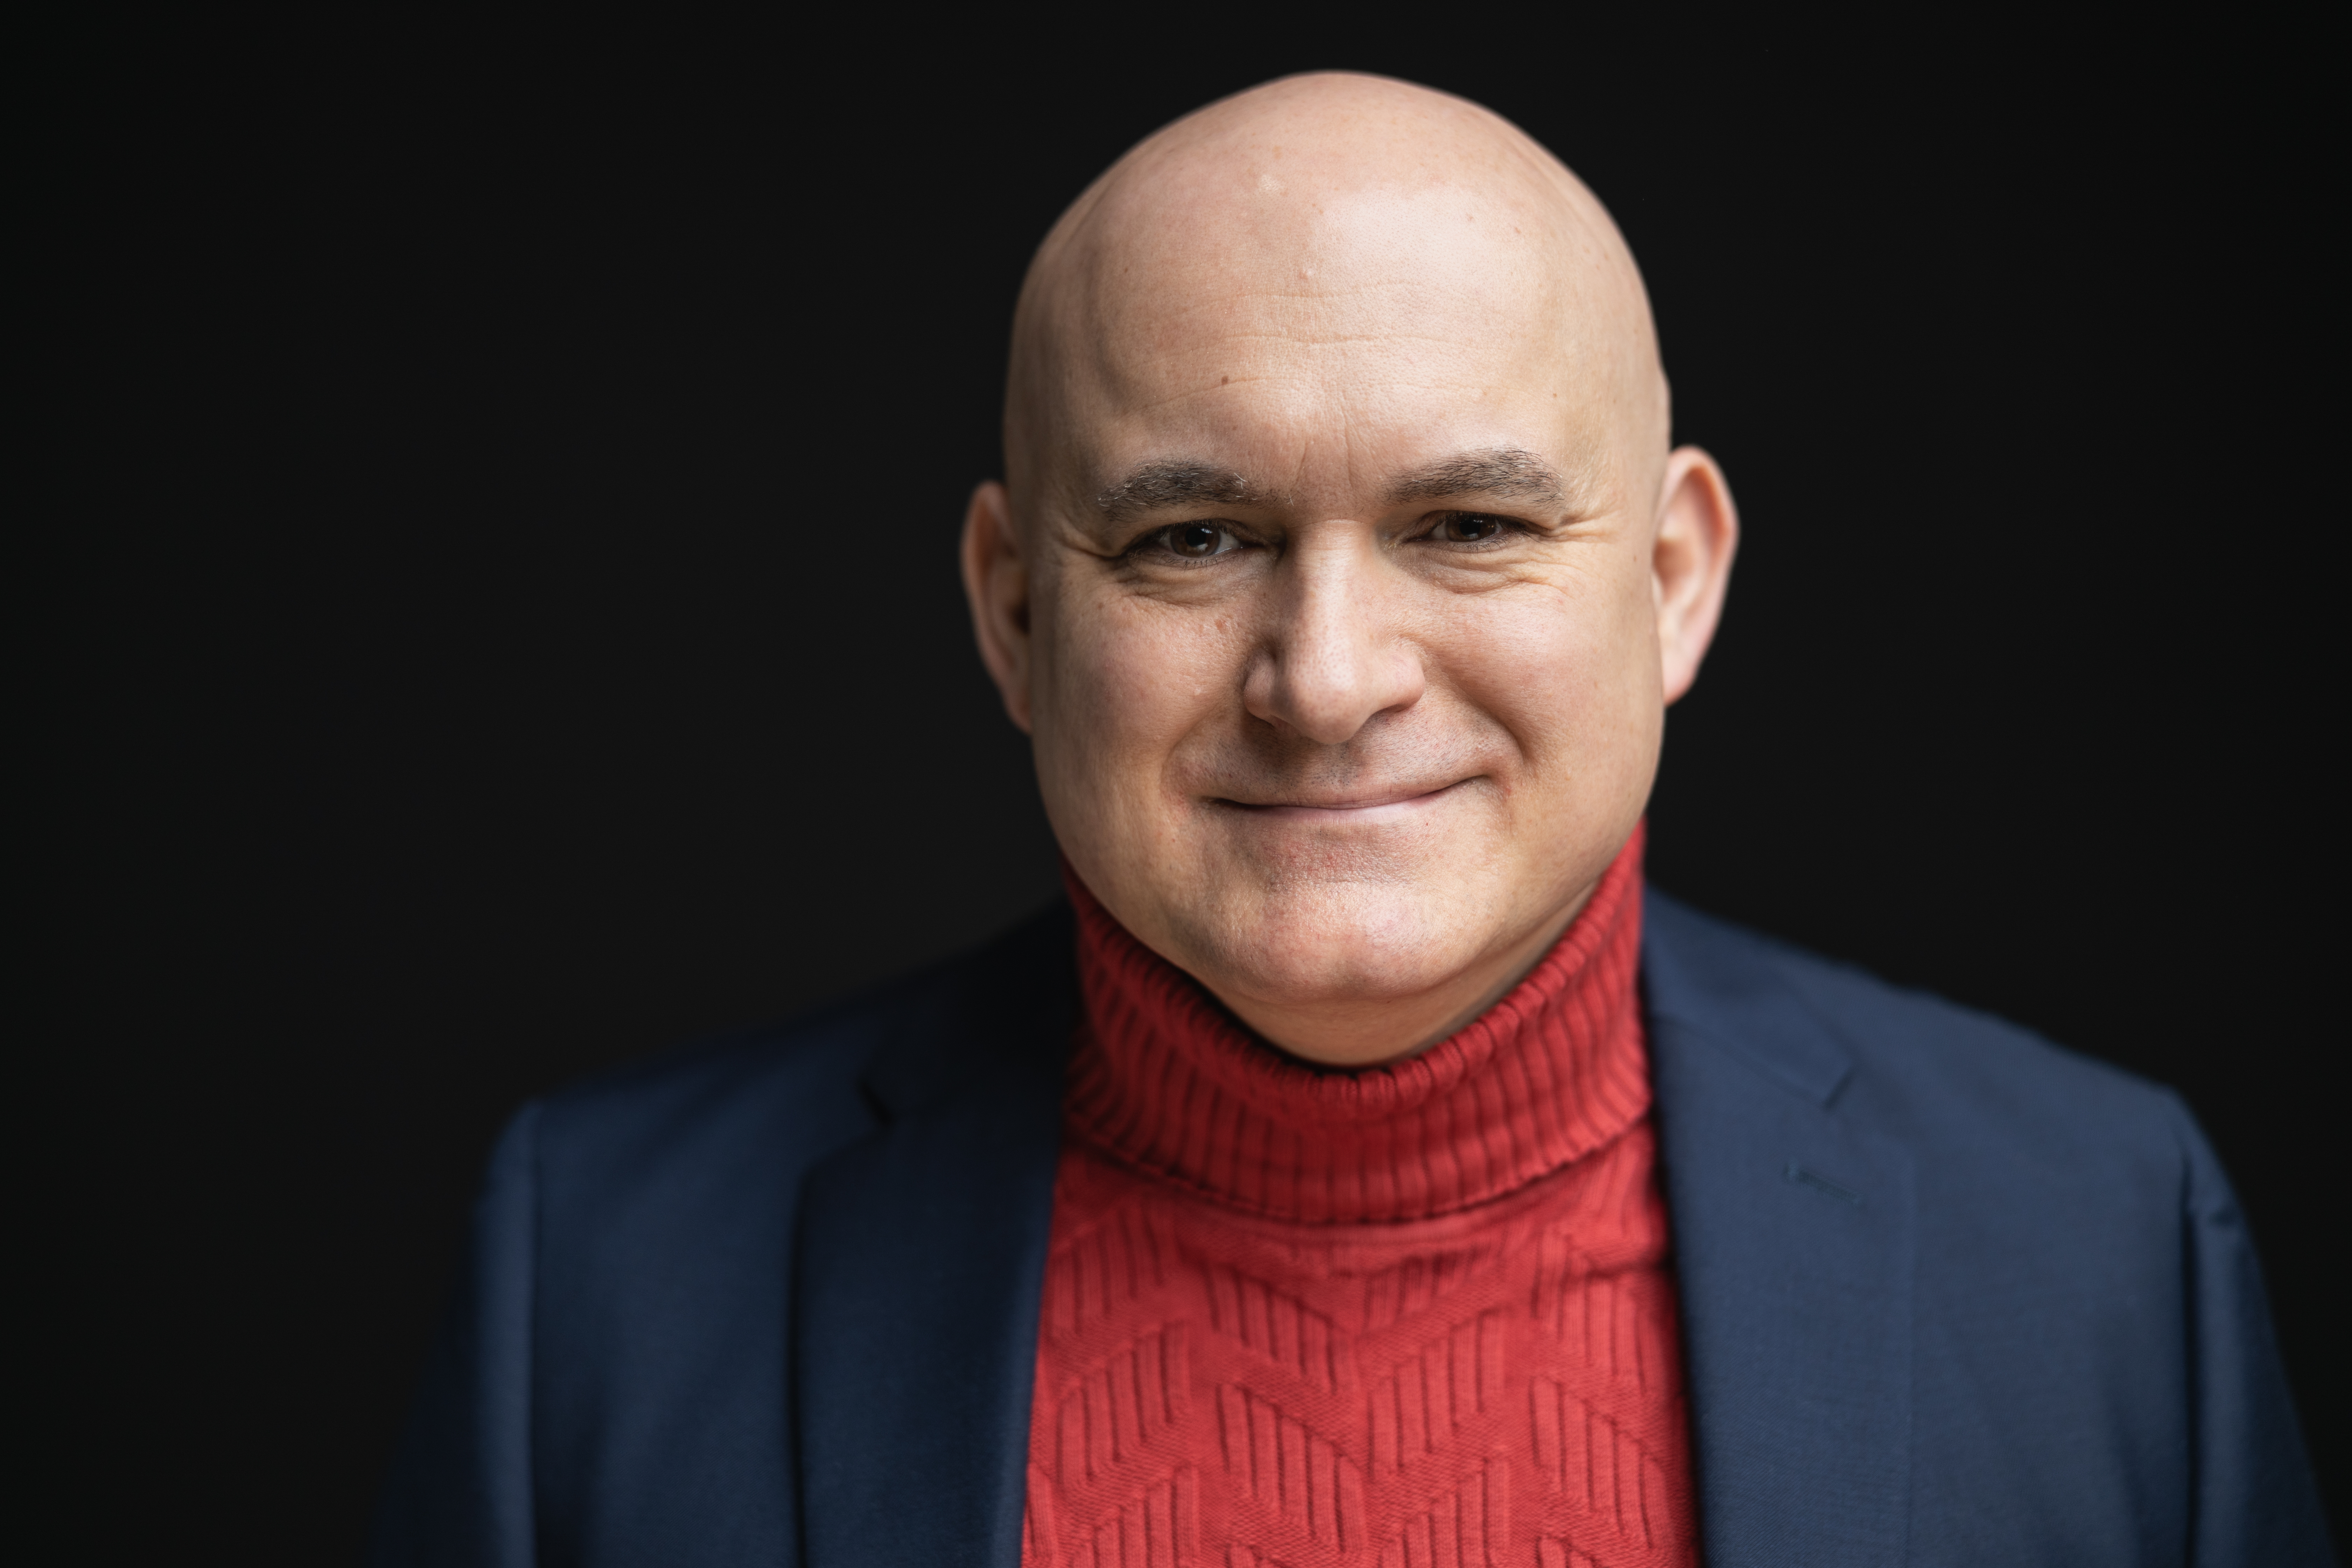
Daniel Hentschel – Personalberatung Cyber Security Expert

Die Essenz der Position.

Cyber Security Experts sind die digitalen Wächter moderner Unternehmen. Wer hier erfolgreich ist, vereint technische Tiefe (Netzwerke, Systeme, Anwendungen, Cloud) mit defensiver und offensiver Sicherheitskompetenz (Pen-Testing, Threat Hunting, Forensik), regulatorischem Wissen (NIS2, DORA, DSGVO, BSI-Standards) und strategischer Reife (Risk Management, Awareness, Krisenkommunikation). Eine Disziplin mit höchster Verantwortung — bei Cyber-Angriffen können Unternehmen Millionen an Schäden erleiden und Reputationsverluste erleiden.

ISMS und Risk Management

Sie etablieren Information Security Management Systems (ISO 27001) und Cyber-Risk-Management.

Penetration Testing & Red Teaming

Sie führen Pen-Tests durch und prüfen die Sicherheit von Systemen und Anwendungen.

Security Operations & Incident Response

Sie betreiben SOCs und koordinieren Incident Response bei Cyber-Vorfällen.

Compliance & Governance

Sie sichern Compliance mit NIS2, DORA, DSGVO, BSI-Standards und sektorspezifischer Regulatorik.

Typische Aufgaben im Detail.

Was die Position als Cyber Security Expert im Tagesgeschäft konkret bedeutet.

  • Aufbau und Pflege von ISMS-Strukturen (ISO 27001, BSI IT-Grundschutz)
  • Cyber-Risk-Analysen und Threat-Modeling
  • Penetration Testing von Anwendungen, Netzwerken, Cloud-Umgebungen
  • Security Operations Center (SOC) — SIEM-Betrieb, Threat Detection
  • Incident Response bei Cyber-Vorfällen (Ransomware, Phishing, APT)
  • Compliance mit NIS2, DORA, DSGVO, ITSG, BAIT, VAIT
  • Security Awareness und Schulungen für Mitarbeiter
  • Strategische Beratung von Geschäftsleitung und Aufsichtsrat

Qualifikationen für diese Position.

Was Sie als Cyber Security Expert mitbringen sollten — fachlich wie persönlich.

Ausbildung
Studium (Informatik, IT-Sicherheit, Wirtschaftsinformatik). Zertifizierungen sehr wertvoll: CISSP (klassischer Marktstandard), CISM, CISA, OSCP/OSCE (für Pen-Tester), CCSP (Cloud Security), CEH. Bei CISO-Rollen Master-Abschluss oder MBA.
Berufserfahrung
3-7 Jahre Junior, 7-12 Jahre Senior Cyber Security Expert, 12+ Jahre Lead oder CISO.
Fachkompetenz
Netzwerk- und System-Sicherheit, Anwendungssicherheit (OWASP), Cloud Security (AWS, Azure, GCP), SIEM (Splunk, Microsoft Sentinel, ELK), Threat Intelligence, Penetration-Testing-Tools (Burp, Metasploit, Nmap), Forensik-Tools.
Soft Skills
Analytische Schärfe, Stressresistenz (Incident Response unter Druck), Kommunikationsstärke (technische Sachverhalte für Vorstand verständlich), ethische Integrität, kontinuierliche Lernbereitschaft.
Sprachen
Deutsch verhandlungssicher, Englisch sehr gut — Cyber-Security-Community und Tools sind englisch-dominiert.

Gehaltsrange im DACH-Raum.

Marktübliche Vergütungsbandbreiten für die Position Cyber Security Expert.

Junior Cyber Security Expert (3-5 Jahre)
70.000 – 90.000 €
Senior Cyber Security Expert (7-12 Jahre)
100.000 – 145.000 €
Lead / Head of Security / CISO
155.000 – 280.000+ €
Hinweis: Großkonzerne, Banken/Versicherungen und Cyber-Security-Beratungen am oberen Ende. CISO bei DAX-Konzernen können erheblich darüber liegen (300.000-500.000 €+). Penetration Tester mit OSCP/OSCE-Tiefe sind extrem gefragt. Freelance-Pen-Tester erzielen Tagessätze von 1.500-2.500 €. Markt akut unterversorgt — Wechselbonusse von 20-40% beim Stellenwechsel üblich. Alle Angaben Stand 2026, regional und qualifikationsabhängig variabel. Die genannten Werte sind Bruttojahresgehälter und dienen als Orientierung — die tatsächliche Vergütung hängt von Unternehmensgröße, Standort, Spezialisierung und individuellen Verhandlungsergebnissen ab.

Woher man kommt — wohin man geht.

Typische Karrierepfade rund um die Position Cyber Security Expert.

Typische Vorpositionen

Klassische Einstiegsposition — typischerweise direkt nach dem Studium oder mit Praktikum/Werkstudent-Erfahrung.

Mögliche Weiterentwicklung

Für Kandidaten und Unternehmen.

Sie sind selbst Cyber Security Expert oder suchen einen für Ihr Unternehmen? In beiden Fällen unterstütze ich Sie professionell und diskret.

Sie überlegen einen Wechsel?

Als Cyber Security Expert stehen Sie selten auf dem Markt — und werden meist direkt angesprochen. Im inversen Headhunting bringe ich Sie mit den passenden Unternehmen zusammen, die Ihre Profil-Anforderungen erfüllen. Diskret, strukturiert, mit nachweislichem Erfolg.

Inverses Headhunting →

Sie suchen einen Cyber Security Expert?

Qualifizierte Cyber Security Expert sind selten und werden gehalten. Mit gezielter Direktansprache, einer Datenbank von über 38.000 Branchenprofilen und einer durchschnittlichen Besetzungszeit von 47 Tagen finde ich für Sie genau die Persönlichkeit, die zu Ihrer Vakanz passt.

Headhunting anfragen →

Häufige Fragen zur Position.

Was Kandidaten und Unternehmen typischerweise zur Position Cyber Security Expert wissen wollen.

Welche Cyber-Security-Spezialisierungen gibt es?
Defensive Security (SOC, Threat Detection, Incident Response), Offensive Security (Penetration Testing, Red Teaming), Application Security (Secure Coding, OWASP), Cloud Security (AWS, Azure, GCP), Governance/Risk/Compliance (ISMS, Audits, Regulatorik), Forensik und Incident Investigation, Industrial Security (OT/SCADA). Spezialisierung ist entscheidend — Generalisten haben weniger Marktwert als Top-Spezialisten.
Welche Zertifizierungen sind am wertvollsten?
CISSP als klassischer Standard für Senior-Profile. CISM und CISA für Governance/Audit-Rollen. OSCP/OSCE für Penetration Tester (sehr hochgeschätzt, da Hands-on geprüft). CCSP für Cloud Security. CEH als Eingangs-Zertifizierung. Bei CISO-Rollen MBA oder Executive Education. Mehrere Zertifizierungen erhöhen den Marktwert erheblich.
Wie wirkt sich NIS2 auf den Markt aus?
Massiv. Mit NIS2 (seit 2024) müssen tausende Unternehmen erhöhte Cyber-Security-Standards implementieren. Vorstandshaftung bei Cyber-Pflichtverletzungen. Pflicht zu CISO-Rollen oder Information Security Officers. Marktbedarf an qualifizierten Cyber-Security-Experten ist explosionsartig gestiegen — Vergütungen 2024-2026 deutlich gestiegen.
Wie hoch ist der Stress in Incident-Response-Situationen?
Extrem. Bei Ransomware-Angriffen oder schweren Vorfällen 60-80-Stunden-Wochen, Nachtarbeit, ständige Krisenkommunikation. Die Belastung ist temporär (Vorfälle dauern typisch 2-6 Wochen), aber während dieser Zeit überdurchschnittlich. Wer ruhig bleibt und strukturiert arbeitet, kann sich in dieser Disziplin schnell profilieren.
Lohnt sich Freelance als Cyber Security Expert?
Sehr — wenn Sie spezialisiert sind. Penetration Tester (OSCP/OSCE), CISO-as-a-Service, Forensik-Experten, Cloud-Security-Spezialisten erzielen Tagessätze von 1.500-2.800 €. Mit guter Auslastung Jahresumsätze von 300.000-500.000 €. Aktuell besonders hohe Nachfrage durch NIS2-Compliance-Projekte und steigende Cyber-Bedrohungslage.

Bereit für das Erstgespräch?

30 Minuten — kostenfrei, unverbindlich und vertraulich. Wir besprechen Ihre Wechselüberlegungen als Cyber Security Expert oder Ihre Vakanz.

Termin vereinbaren →